Wir bereiten Ihre Microsoft-365-Umgebung auf das Audit vor: von der Gap-Analyse über die technische Umsetzung bis zum Gespräch mit dem Prüfer. Zertifizieren kann nur die Zertifizierungsstelle. Wir sorgen dafür, dass Ihre Einstellungen und Nachweise dafür bereitliegen.
Wir bringen Ihre Microsoft-365-Umgebung auf den Stand, den Ihr Zielstandard verlangt: technisch umgesetzt, dokumentiert und nachweisbar.
Wir prüfen Ihre Microsoft-365-Umgebung gegen ISO 27001 Annex A, NIS2-Anforderungen oder BSI-Grundschutz-Bausteine. Sie erhalten einen Bericht mit allen Lücken und einer priorisierten Maßnahmenliste.
Jede Anforderung wird auf eine konkrete Einstellung abgebildet: Conditional Access, Defender-Richtlinien, Intune-Baselines, Purview. Dokumentiert und für den Prüfer nachvollziehbar.
Wir konfigurieren Security Baselines, Rollenmodelle, Berechtigungskonzepte und Zugriffsrichtlinien direkt in Ihrem Tenant. Alles wird getestet und abgenommen, bevor der Prüfer kommt.
Wir erstellen die Dokumentation in der Struktur, die Prüfer erwarten, und begleiten Sie auf Wunsch durch das Audit, inklusive Vorbereitung auf die Gespräche mit dem Prüfer.
Eine Microsoft-365-Umgebung, deren Einstellungen und Nachweise ein Prüfer nachvollziehen kann.
Die für Microsoft 365 relevanten Controls aus Annex A sind umgesetzt und dokumentiert. Gap-Analyse, Umsetzung und Dokumentation aus einer Hand, typischerweise in 6 bis 8 Wochen.
Die technischen Maßnahmen, die NIS2 für Risikomanagement, Vorfallbehandlung und Zugriffskontrolle verlangt, sind in Microsoft 365 umgesetzt und belegt.
BSI-Bausteine werden auf konkrete M365-Konfigurationen abgebildet. Nicht als Papiertiger, sondern technisch implementiert und prüfbar.
VAIT, BAIT, MaRisk und DORA: Wir kennen die Anforderungen an Versicherungen, Banken und Finanzdienstleister und setzen sie in Microsoft 365 um.
Für Häuser, die vor einem Audit stehen, eine Rezertifizierung vorbereiten oder regulatorische Anforderungen erstmals in Microsoft 365 umsetzen müssen.
Pflichten technisch erfüllen und belegen, in der Umgebung, die Sie bereits nutzen.
Gap-Analyse, technische Umsetzung und Audit-Begleitung, damit Ihre Erstprüfung sitzt.
TISAX, ISO 27001 und branchenspezifische Vorgaben, übersetzt in Ihre Microsoft-365-Umgebung.
Von der undokumentierten Umgebung zur prüfbaren Microsoft-365-Plattform.
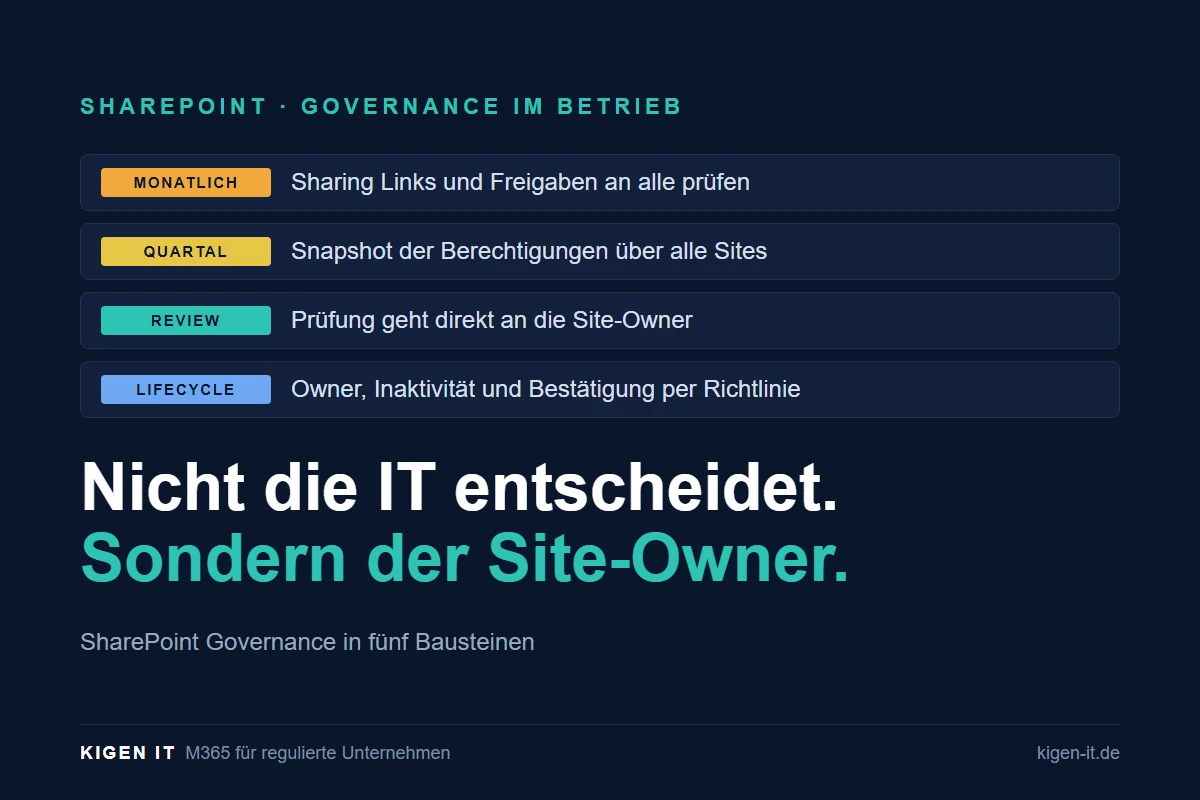
SharePoint · Governance im Betrieb SharePoint Governance: Wie Sie Berechtigungen dauerhaft im Griff behalten Von Kim Gramenske · 8 Min.
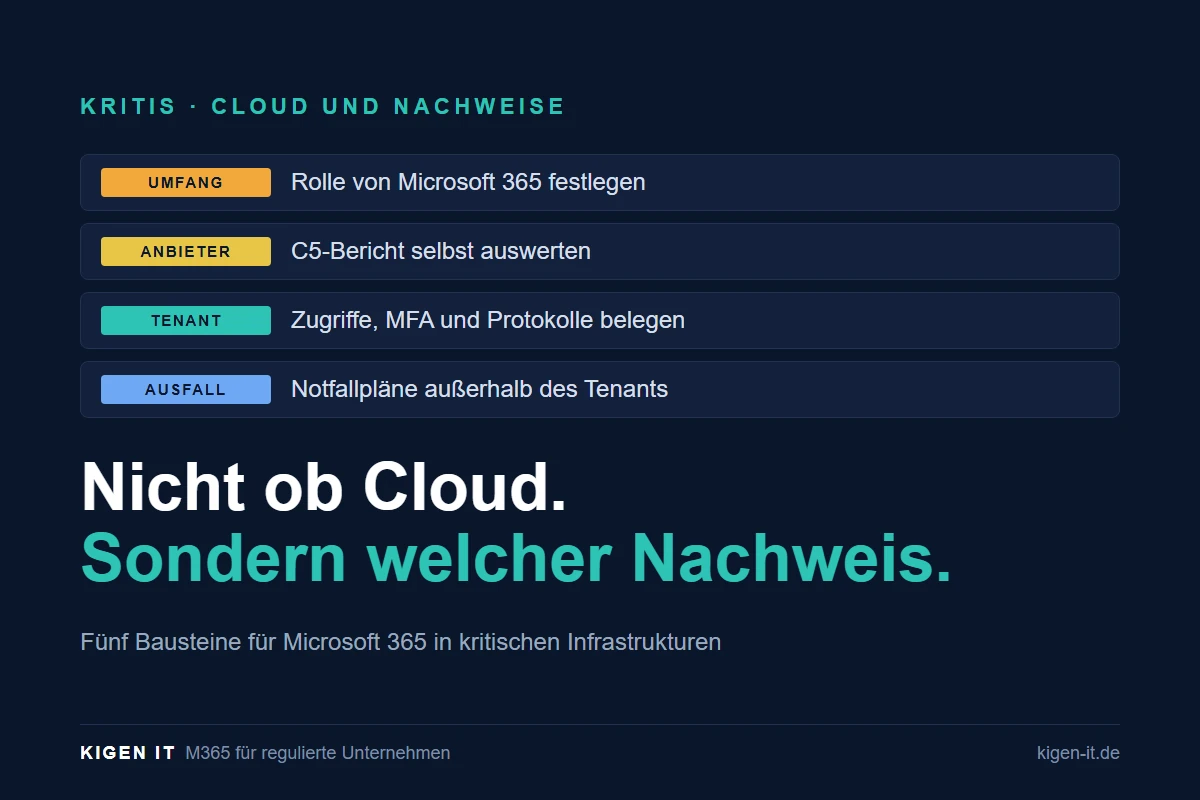
KRITIS · Cloud und Nachweise KRITIS Cloud: Darf ein Betreiber Microsoft 365 nutzen, und was muss er nachweisen? Von Kim
Entra ID · Governance in der Praxis Entra ID Governance: Gäste, Geräte und Gruppen sauber im Griff, mit E5 und
DORA · BAIT-Ablösung BAIT und DORA: Was Institute in Microsoft 365 bis 2027 umstellen müssen Von Kim Gramenske · 8
Microsoft 365 Copilot · Frontier Copilot Workflows freigeben: Was Admins vor dem Einschalten regeln müssen Von Kim Gramenske · 7
Entra ID · Rezertifizierung Zugriffsüberprüfungen in Entra ID einrichten: Berechtigungen rezertifizieren, bevor der Prüfer fragt Von Kim Gramenske · 8
Was uns vor dem ersten Termin am häufigsten gefragt wird.
Typischerweise 6 bis 8 Wochen für die technische Readiness. Der Zeitraum hängt vom Reifegrad Ihrer Microsoft-365-Umgebung ab, den der Security Check vorab zeigt.
Ja. Wir bereiten Sie auf Prüfer-Gespräche vor und stehen während des Audits als technischer Ansprechpartner zur Verfügung.
Wir übernehmen auf Wunsch die laufende Überwachung im Managed Service mit monatlichem Reifegrad und unterstützen bei Rezertifizierungen und Änderungen am Standard.
ISO 27001, NIS2, BSI-Grundschutz, VAIT, BAIT, MaRisk, DORA und TISAX, jeweils mit Blick auf Microsoft 365.
Geschäftsführer
Um Ihnen optimale Erlebnisse zu bieten, verwenden wir Technologien wie Cookies, um Geräteinformationen zu speichern und/oder darauf zuzugreifen. Die Zustimmung zu diesen Technologien ermöglicht uns die Verarbeitung von Daten wie Surfverhalten oder eindeutigen IDs auf dieser Website.