Über Kigen IT

Über uns

Wir machen Microsoft 365 auditfest und KI-bereit, für Energieversorger, Stadtwerke, KRITIS-Betreiber und regulierten Mittelstand. Wir prüfen, setzen um und belegen den Stand, ohne Folien und ohne Buzzwords.

Microsoft 365 Security und Compliance für regulierte Unternehmen

Über Kigen IT

Kigen IT ist die spezialisierte Beratung für Microsoft 365 Security und Compliance in regulierten Branchen. Wir übersetzen Anforderungen aus NIS2, BSI-Vorgaben, ISO 27001 und BaFin in konkrete Einstellungen: dokumentiert, technisch sauber umgesetzt und im Alltag tragfähig. Statt Folien liefern wir konfigurierte Tenants, dokumentierte Richtlinien und einen Reifegrad, der zeigt, wo Sie stehen.

Der Gründer

Wer hinter Kigen IT steht.

Kim Gramenske, Gründer von Kigen IT

Kim Gramenske

Gründer und Geschäftsführer
Microsoft 365 Security und Compliance

Zertifizierungen

  • Microsoft Certified: Information Protection & Compliance Administrator Associate (SC-400)
  • Microsoft Certified: Cybersecurity Architect Expert (SC-100)
  • Microsoft Certified: Security Operations Analyst Associate (SC-200)
  • Microsoft Certified: Azure Solutions Architect Expert (AZ-305)

Ich habe Kigen IT mit einer klaren Überzeugung gegründet: Regulierte Unternehmen brauchen keinen Bauchladen-Berater, sondern einen Spezialisten, der Microsoft 365 und Azure aus Compliance-Sicht versteht. Technisch bis ins Detail, regulatorisch bis zur Auditfähigkeit.

Deshalb arbeite ich zu 100 Prozent in diesem Stack. Mein Alltag sind Purview-Rollouts mit DLP und Sensitivity Labels, Conditional-Access- und Zero-Trust-Architekturen in Entra ID, Endpoint Security mit Intune und Tenant-Migrationen, bei denen am Montagmorgen alles laufen muss. Meine Kunden kommen aus der Energie- und Versorgungswirtschaft, der Logistik, der Sozialwirtschaft und dem regulierten Mittelstand.

Compliance ist kein Nachgedanke, sondern Architekturprinzip. Und Beratung ist erst dann erfolgreich, wenn der Kunde die Lösung selbst weiterführen kann.

Kigen IT ist bewusst spezialisiert und bewusst persönlich: Sie arbeiten direkt mit den Leuten, die Ihre Umgebung konzipieren, umsetzen und dokumentieren.
Branchen

Mit wem wir arbeiten

Unsere Stärke liegt in regulierten Umgebungen, in denen ein Prüfer Nachweise sehen will. Wir kennen die Anforderungen und die Einstellungen, mit denen man sie in Microsoft 365 erfüllt.

Energieversorger und Stadtwerke

NIS2, KRITIS, BSI

KRITIS-Betreiber

BSI, NIS2, IT-SiG 2.0

Versicherungen

BaFin, VAIT, DORA

Banken und Finanz

BAIT, MaRisk

Mittelstand

ISO 27001, TISAX

Was uns unterscheidet

Spezialisierung statt Bauchladen.

Vier Prinzipien, nach denen wir arbeiten.

01

Spezialisiert auf Microsoft 365 Security und Compliance

Keine Allround-Beratung. Wir kennen Entra ID, Purview, Defender, Intune und Exchange Online im Detail und wissen, was Prüfer davon sehen wollen.

02

Spezialisiert auf regulierte Branchen

Energieversorger, Stadtwerke und andere KRITIS-Betreiber, Versicherungen, Banken und regulierter Mittelstand. Wir übersetzen NIS2, BSI-Vorgaben, BaFin und DSGVO in Einstellungen, die ein Prüfer nachvollziehen kann.

03

Direkte Beratung ohne Layer

Sie sprechen mit den Leuten, die auch umsetzen. Keine Account Manager, keine Übergaben an Junior-Berater. Was wir versprechen, setzen wir selbst um.

04

Belegt statt behauptet

Jede Einstellung wird dokumentiert und einem Prüfpunkt zugeordnet. Den Stand messen wir als Reifegrad, auf Wunsch jeden Monat.

Häufige Fragen zu unseren Services

Was uns vor dem ersten Termin am häufigsten gefragt wird.

Kigen IT ist ein kleines, festes Team aus Microsoft-365-Spezialisten, geführt von Kim Gramenske. Für jedes Projekt haben Sie einen festen Ansprechpartner, von der ersten Analyse bis zur Umsetzung.

Unser Schwerpunkt liegt bei Häusern mit 200 bis 2.500 Mitarbeitenden. Größere Häuser begleiten wir ebenso, meist in klar abgegrenzten Projekten.

Mit dem Security Check: zwei Wochen, danach wissen Sie, wo Ihr Tenant steht. Oder vorher mit einem kostenlosen Erstgespräch von 30 Minuten.

Ja. Im Managed Service betreiben wir Ihre Microsoft-365-Umgebung weiter, mit festem Ansprechpartner und monatlichem Reifegrad.

Wir arbeiten deutschlandweit und fast komplett remote. Unsere Stärke ist deutsche Regulierung wie NIS2, BSI-Vorgaben und BaFin. Für Tochtergesellschaften im Ausland arbeiten wir auch auf Englisch.

Ja. Wir sind im Microsoft Cloud Partner Program und bauen Kompetenzen in den Solution Areas Security und Modern Work aus. Unsere Beratung bleibt unabhängig: Wir empfehlen, was passt, nicht was wir verkaufen müssen.

Klassische Systemhäuser machen vieles für viele. Wir machen eines: Microsoft 365 Security und Compliance für regulierte Unternehmen. Wenn Sie einen Drucker brauchen, sind wir der falsche Partner. Wenn Purview sauber eingeführt werden muss, sind wir richtig.

Insights aus der Praxis

Aktuelle Fachbeiträge zu Microsoft 365 Security, Compliance, Purview und Copilot, aus echten Projekten in regulierten Umgebungen. Für ISB, CISO, Datenschutz und IT-Leitung, die konkrete Antworten brauchen statt allgemeiner Empfehlungen.

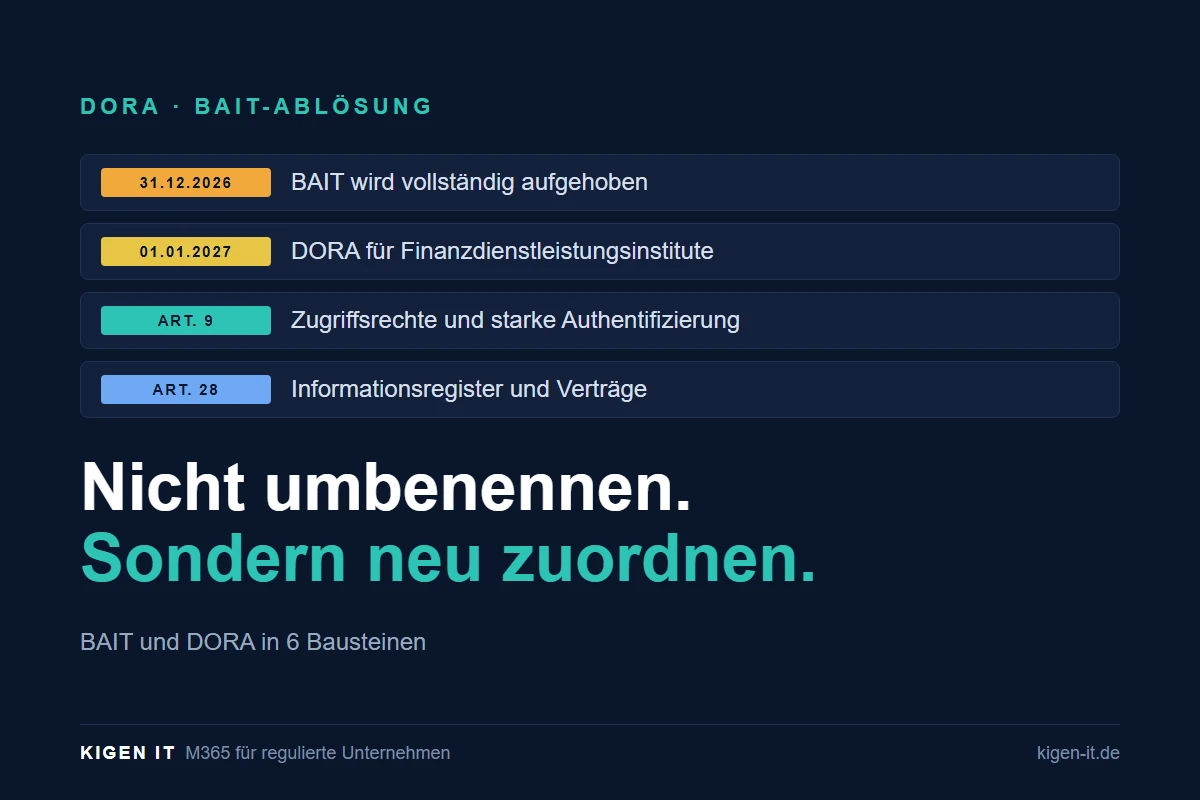
BAIT und DORA: Nicht umbenennen, sondern neu zuordnen

BAIT und DORA: Was Institute in Microsoft 365 bis 2027 umstellen müssen

DORA · BAIT-Ablösung BAIT und DORA: Was Institute in Microsoft 365 bis 2027 umstellen müssen Von Kim Gramenske · 8

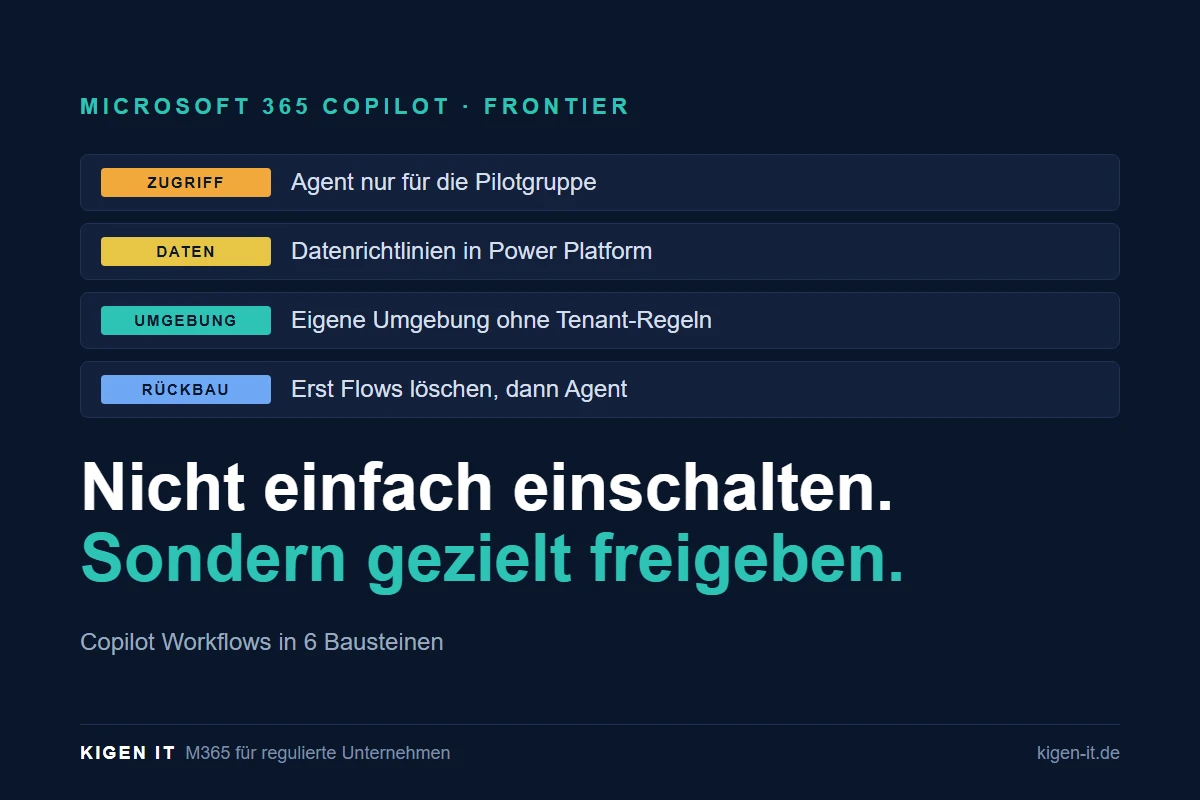
Copilot Workflows: Nicht einfach einschalten, sondern gezielt freigeben

Copilot Workflows freigeben: Was Admins vor dem Einschalten regeln müssen

Microsoft 365 Copilot · Frontier Copilot Workflows freigeben: Was Admins vor dem Einschalten regeln müssen Von Kim Gramenske · 7

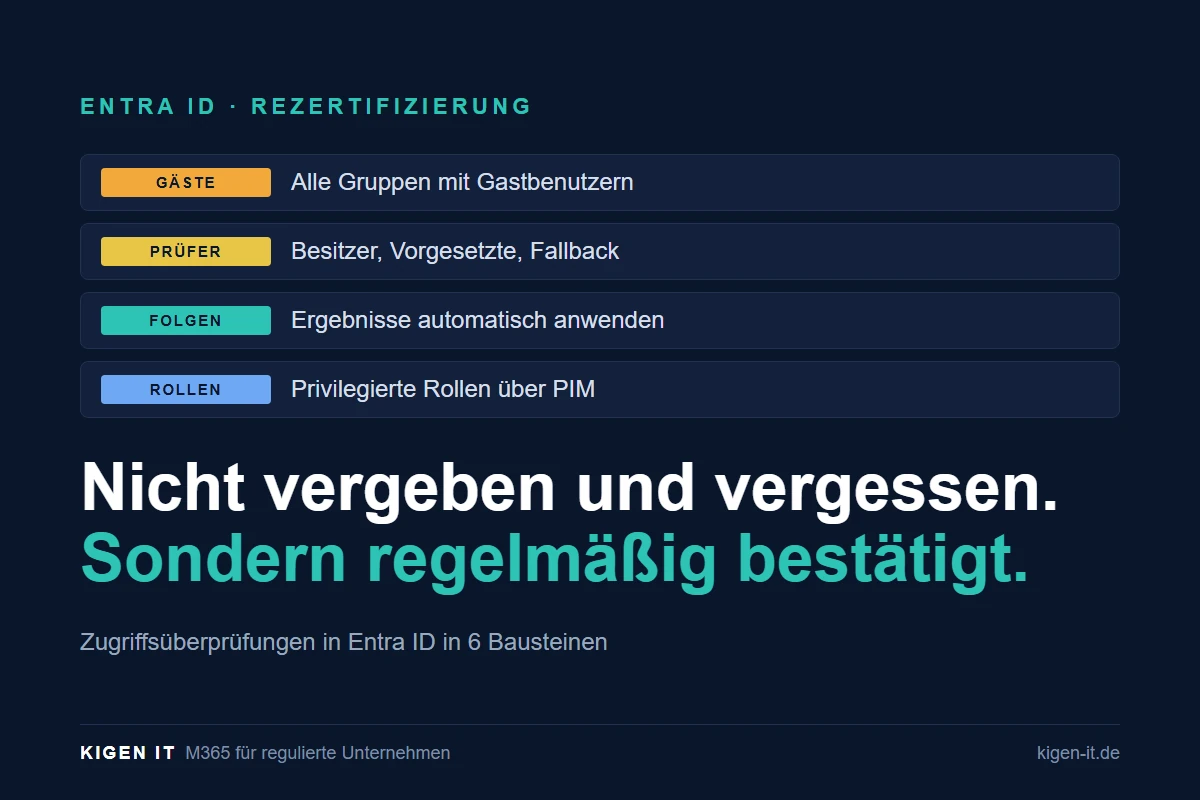
Zugriffsüberprüfungen in Entra ID: Nicht vergeben und vergessen, sondern regelmäßig bestätigt

Zugriffsüberprüfungen in Entra ID einrichten: Berechtigungen rezertifizieren, bevor der Prüfer fragt

Entra ID · Rezertifizierung Zugriffsüberprüfungen in Entra ID einrichten: Berechtigungen rezertifizieren, bevor der Prüfer fragt Von Kim Gramenske · 8

Alles beginnt mit einem Austausch.

Porträt von Kim Gramenske

Kim Gramenske

Geschäftsführer